

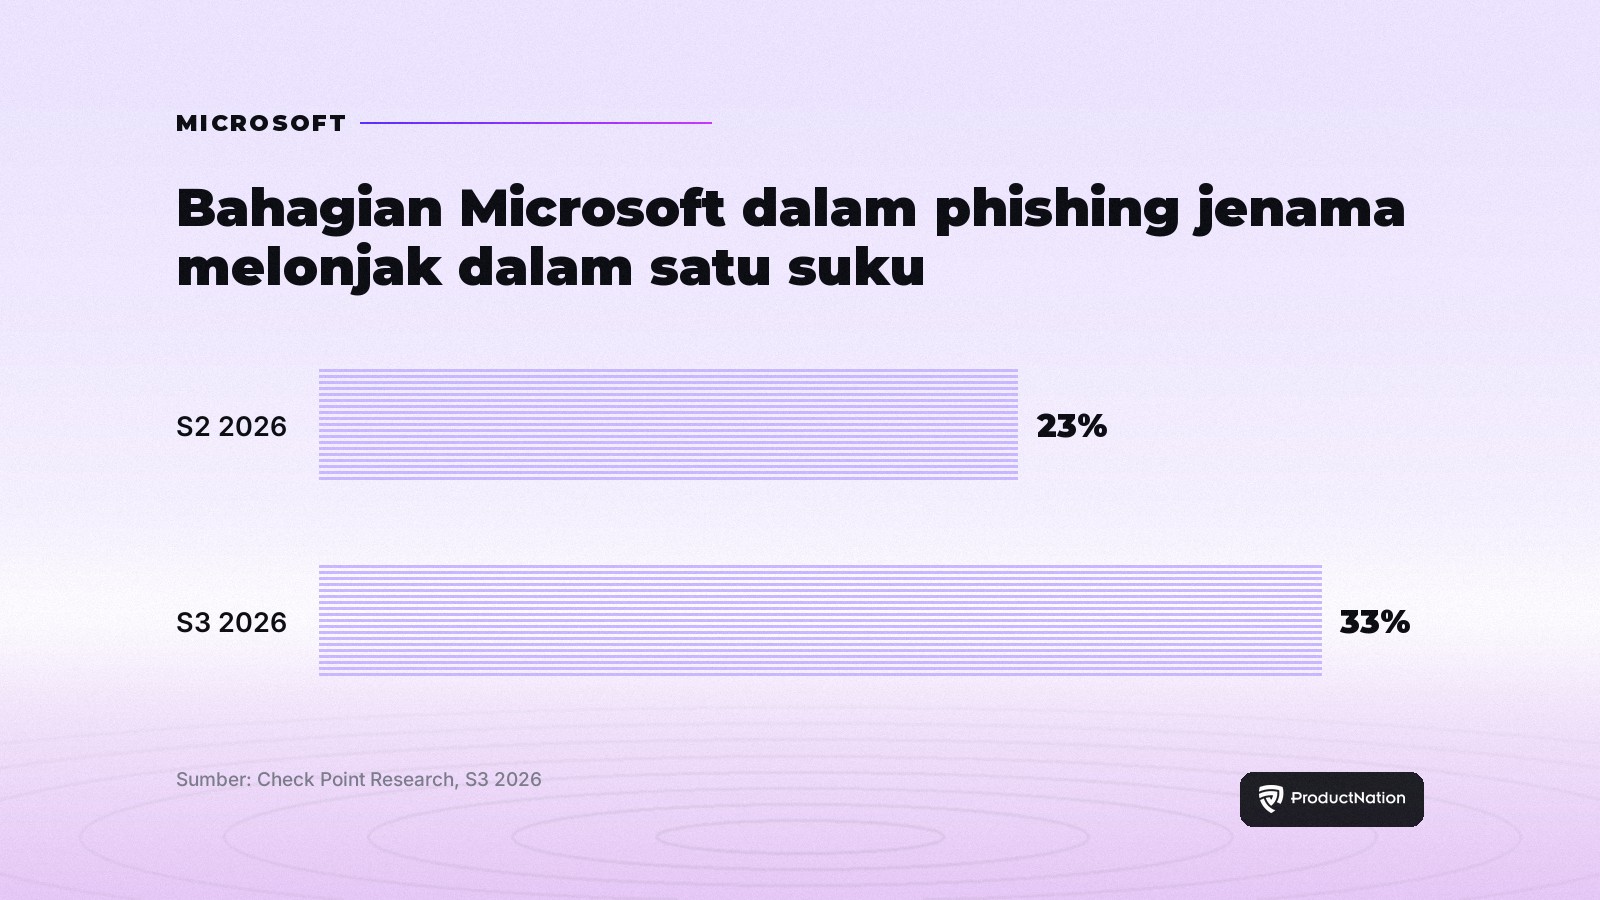
Jika e-mel atau halaman log masuk yang mencurigakan muncul di depan anda bulan ini, kemungkinan besar ia sedang menyamar sebagai Microsoft. Dalam Kedudukan Phishing Jenama S3 2026, Check Point Research mendapati Microsoft disamar dalam 33% daripada semua cubaan phishing jenama yang dijejaki sepanjang suku tersebut, naik daripada 23% pada suku sebelumnya dan kira-kira empat kali ganda bahagian mana-mana jenama lain.
Kandungan
Fakta ringkas
- Microsoft disamar dalam 33% cubaan phishing jenama pada S3 2026, naik daripada 23% pada S2
- Apple dan Google seri di tempat seterusnya dengan 8% setiap satu, diikuti LinkedIn (6%) dan Amazon (4%)
- Baharu suku ini: e-mel bil Claude palsu dan halaman pemasangan Google Antigravity tiruan
- Cara bertahan: buka perkhidmatan itu sendiri, jangan sesekali jalankan arahan yang diminta oleh e-mel
Phishing jenama berfungsi dengan meniru nama yang dipercayai, logonya, gaya bahasanya dan alamat web yang hampir serupa, supaya mesej atau halaman palsu kelihatan seperti yang asli. Microsoft menjadi sasaran kegemaran kerana satu kata laluan Microsoft yang dicuri boleh membuka e-mel kerja, fail dan alatan tempat kerja seseorang sekali gus, sedangkan kebanyakan jenama lain hanya membawa kepada satu akaun peribadi.
Lima jenama di sebalik lebih separuh daripada semua cubaan
Bahagian atas senarai masih dipenuhi nama yang biasa:
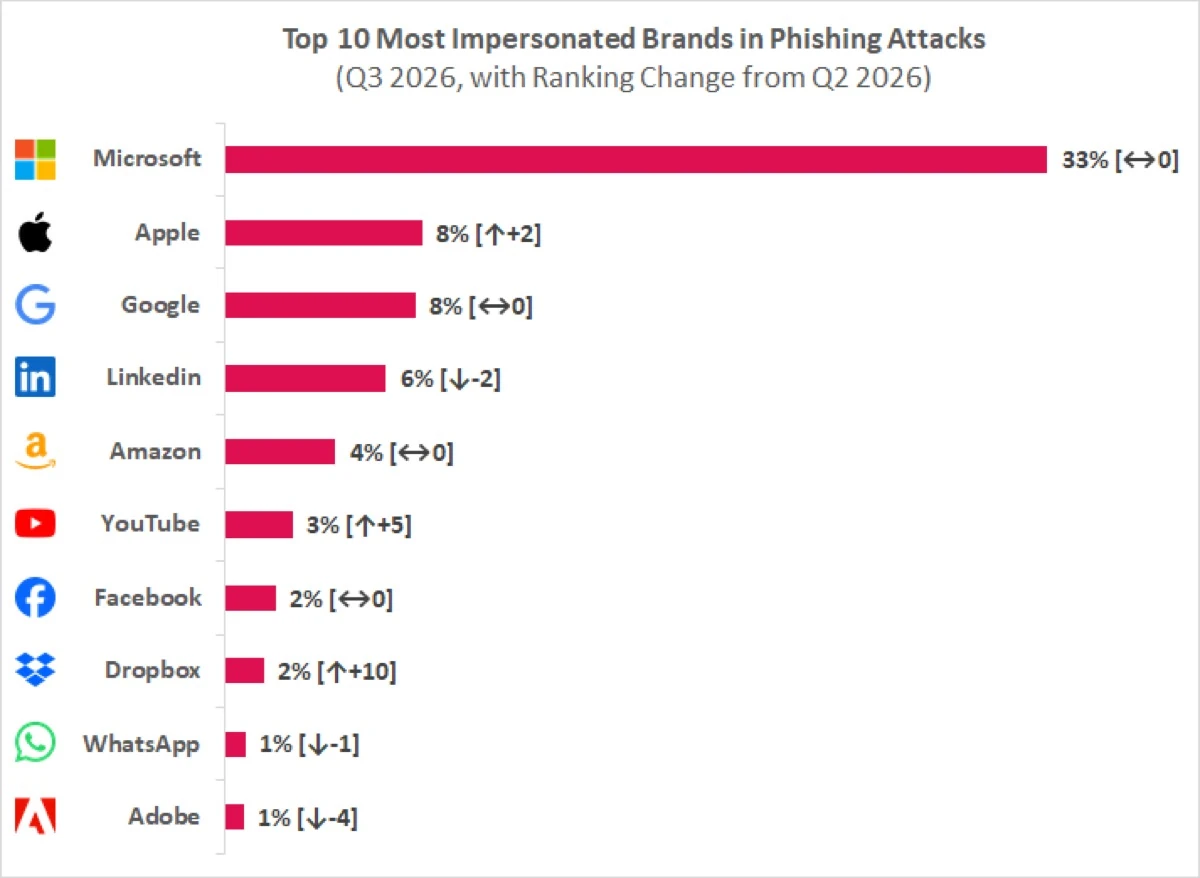
- Microsoft: 33% cubaan, naik daripada 23%
- Apple: 8%, naik dua anak tangga ke tempat kedua
- Google: 8%, ketiga
- LinkedIn: 6%, keempat
- Amazon: 4%, kelima
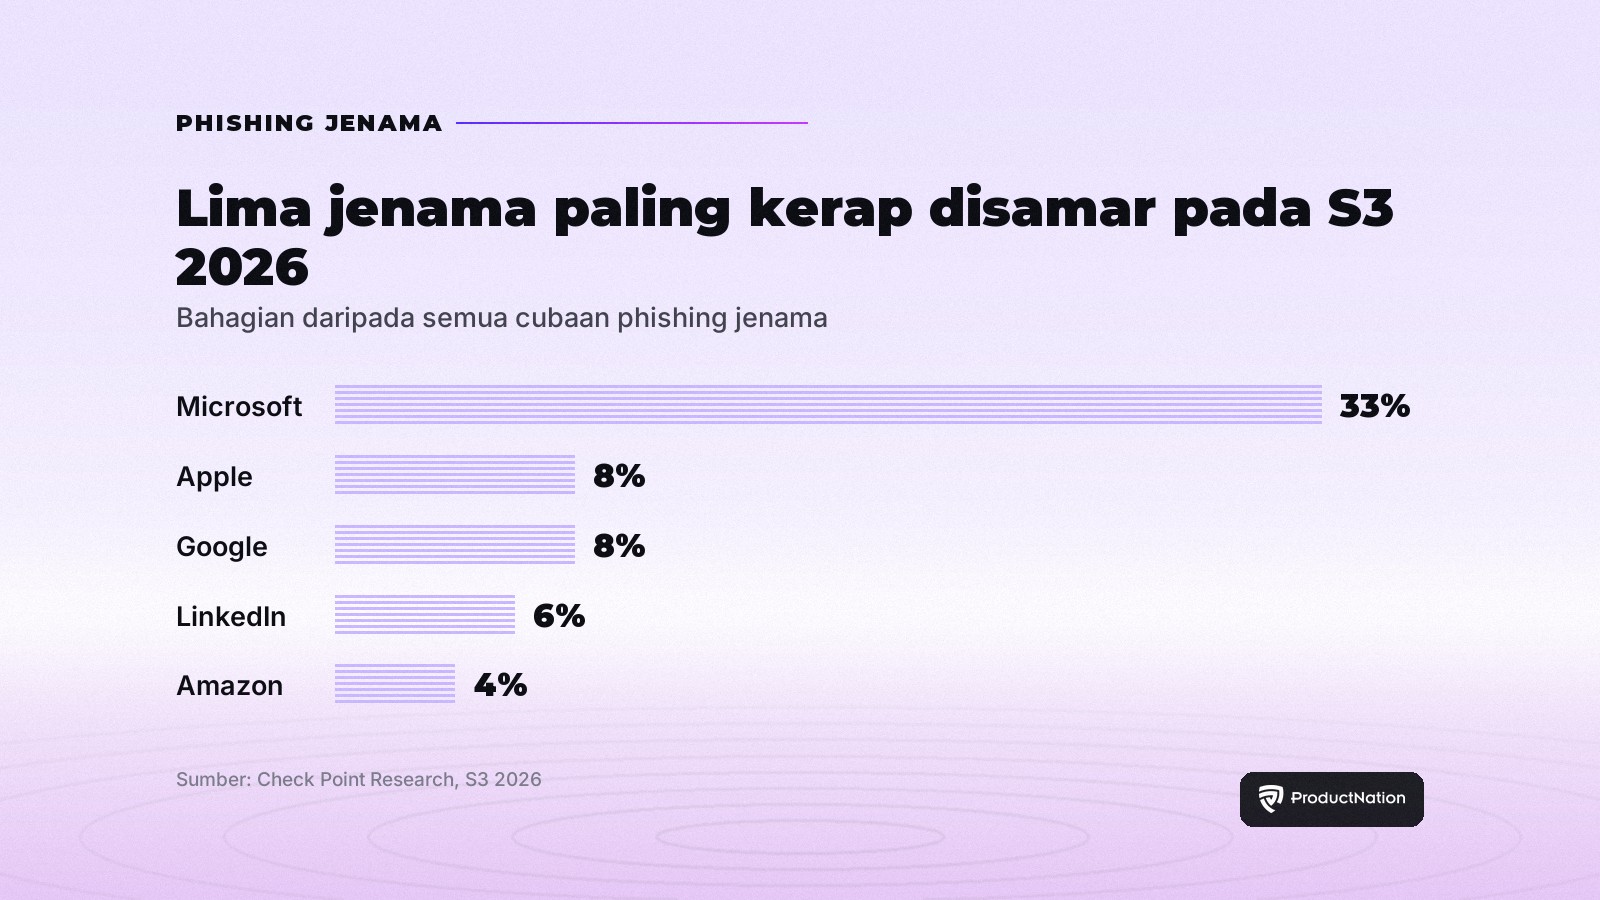
Bersama-sama, lima nama itu menyumbang lebih separuh daripada setiap cubaan penyamaran jenama yang direkodkan Check Point Research pada suku tersebut. Mengikut sektor, teknologi paling kerap disamar, diikuti rangkaian sosial dan kemudian perbankan, tiga bidang di mana orang menyimpan akaun paling berharga mereka.
Penyerang kini mengekori pengguna ke alatan AI
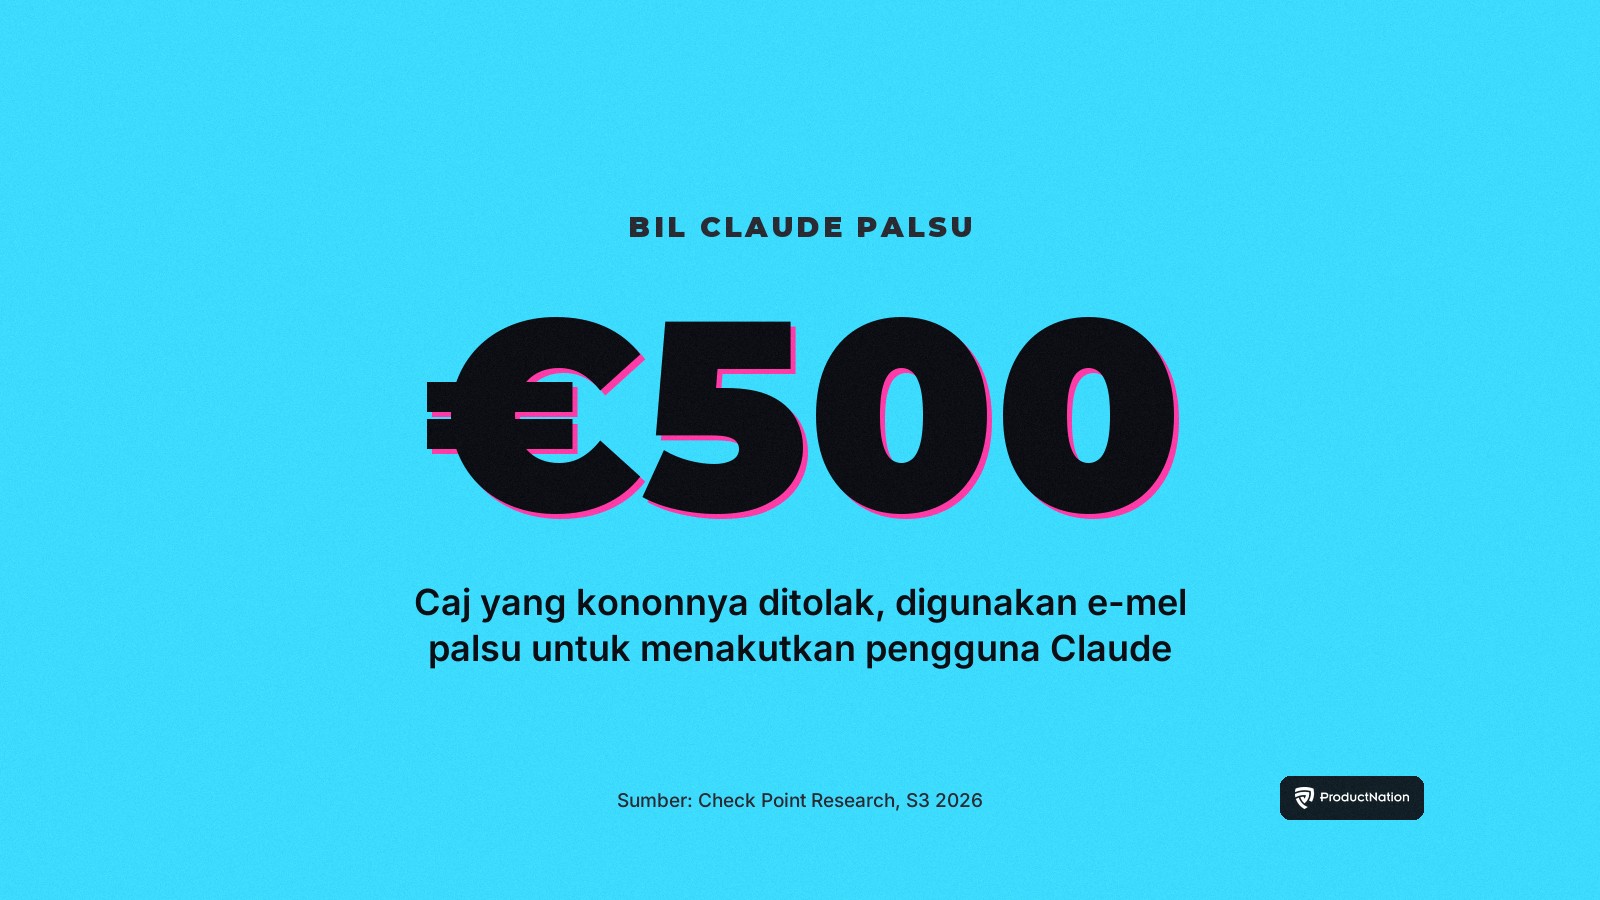
Perubahan yang lebih ketara suku ini adalah dari segi kaedah. Check Point Research merekodkan kempen yang menyamar sebagai platform AI dan pembangun, termasuk Claude dan Google Antigravity, menggunakan amaran bil palsu dan langkah pemasangan berniat jahat. Satu e-mel palsu mendakwa caj 500 euro pada akaun Claude telah ditolak dan memberi amaran bahawa akses akan digantung melainkan butiran pembayaran dikemas kini, sekali gus meletakkan butiran kad dan log masuk akaun dalam risiko.
Satu lagi menggunakan laman web Google Antigravity tiruan yang memaparkan apa yang kelihatan seperti arahan pemasangan Linux biasa. Menjalankannya secara senyap menyahkod dan melaksanakan skrip daripada pelayan luar, lalu menyerahkan kawalan jauh mesin itu kepada penyerang. Dalam kes berasingan, artikel sokongan Apple palsu menggesa pengguna Mac menjalankan arahan terminal untuk prestasi lebih baik, dan halaman Docusign tiruan memuat turun FleetDeck, alat akses jauh yang sah, dengan alasan kemas kini wajib. Ia sebahagian daripada peralihan lebih luas yang kami jejaki, di mana penyerang bergerak melangkaui mencuri kata laluan kepada mengawal peranti secara langsung, dan semakin banyak menggunakan AI untuk melakukannya secara besar-besaran.
Apa maksudnya untuk rakyat Malaysia
Microsoft 365, Apple ID, akaun Google, LinkedIn dan Amazon semuanya sebahagian daripada kehidupan harian di sini, dan alatan AI seperti Claude kini biasa di studio, pejabat dan bilik darjah di Malaysia, jadi semua ini bukan masalah syarikat besar yang jauh. Kami pernah melihat taktik sama disasarkan kepada pengguna biasa sebelum ini, seperti penipuan yang menyamar sebagai sokongan Signal untuk mencuri sandaran mesej.
Lebih jauh dalam senarai sepuluh teratas, YouTube naik lima anak tangga ke 3% dan Dropbox melonjak sepuluh anak tangga ke 2%, manakala WhatsApp, yang dibuka kebanyakan rakyat Malaysia setiap hari, turun satu anak tangga ke 1%.
"Phishing jenama sedang memasuki fasa baharu," kata Omer Dembinsky, Pengurus Penyelidikan Data di Check Point Research, sambil menunjukkan penyerang yang mengekori pengguna ke alatan AI dan meyakinkan mereka menjalankan arahan berbahaya sendiri.
Pertahanan mudah masih berkesan
Nasihat praktikalnya tidak banyak berubah, tetapi ia lebih penting berbanding sebelum ini. Layan sebarang mesej mendesak tentang bil, pembayaran yang ditolak atau akaun yang dikunci dengan curiga, buka perkhidmatan itu sendiri dan bukannya klik pautan, dan jangan sesekali jalankan arahan atau pasang perisian hanya kerana e-mel atau halaman web menyuruh anda. Check Point Research menerbitkan kedudukan ini setiap suku tahun, dan laporan terbaharunya menunjukkan arah yang sama: jenama yang paling kita percayai ialah yang paling awal dipinjam penjenayah.


